


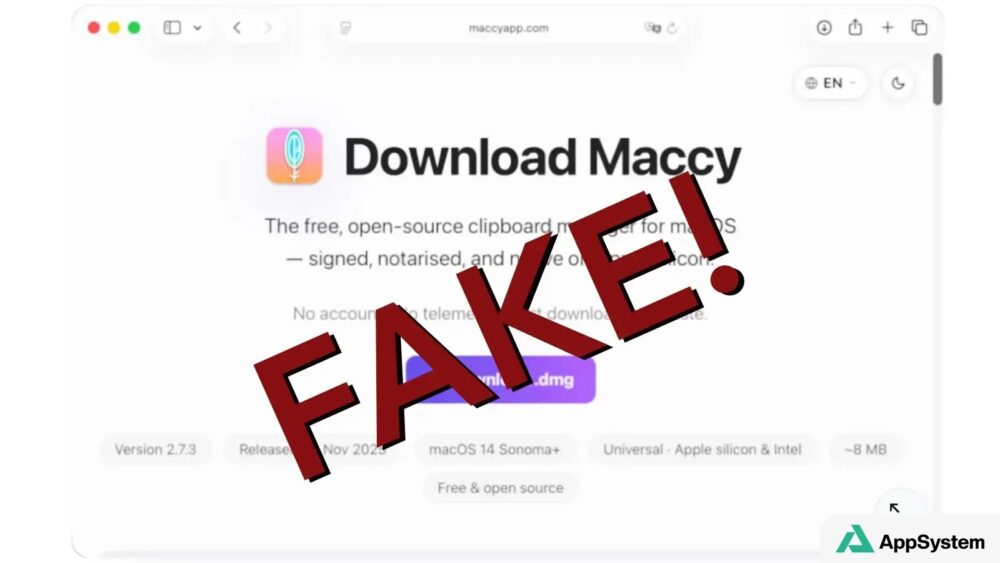
Un nouveau malware visant les utilisateurs de Mac se fait passer pour Maccy, un gestionnaire de presse-papiers bien connu. D’après Jamf Threat Labs, relayé par Cult of Mac, ce logiciel malveillant baptisé PamStealer ne se contente pas de demander votre mot de passe : il vérifie d’abord qu’il fonctionne réellement avant de l’exfiltrer.
Concrètement, cela change la donne pour l’utilisateur : si vous tombez sur cette fausse application, vous pouvez avoir l’impression de voir une demande d’autorisation macOS tout à fait normale. C’est justement ce qui rend l’attaque plus crédible.
Un faux site Maccy pour piéger le téléchargement
Selon Jamf Threat Labs, les attaquants ont mis en ligne un site qui imite la page officielle de Maccy. La différence, c’est que ce faux site distribue une image disque contenant un fichier nommé Maccy.scpt.
Au double-clic, il ne s’agit pas d’un installateur classique : macOS ouvre le fichier dans Script Editor. Le fichier demande alors à la victime d’utiliser le raccourci Commande-R pour « installer » l’application. Toujours selon les chercheurs, cette étape déclenche un script caché qui contourne les avertissements habituels liés aux téléchargements.
Le développeur du vrai Maccy a d’ailleurs publié un avertissement, en rappelant que maccy.app est la seule source légitime pour télécharger l’application.
Une méthode discrète pour passer sous les radars
D’après la description de Jamf, la première phase de l’infection reste volontairement discrète. Le malware n’utiliserait pas les outils en ligne de commande les plus surveillés par les solutions de sécurité. À la place, il s’appuierait sur le framework de scripts d’Apple pour récupérer une seconde charge utile.
Cette seconde étape serait écrite en Rust, un langage que la source présente comme rare dans les malwares Mac et difficile à analyser. Le programme se camouflerait ensuite en Finder ou en Mise à jour logicielle, afin de se fondre parmi les processus d’arrière-plan.

Ce qui distingue PamStealer : la vérification du mot de passe
Le point le plus notable, selon Jamf Threat Labs, est la manière dont PamStealer récupère les identifiants. Le malware affiche une fenêtre qui ressemble à une demande système classique de macOS : « Maccy wants to make changes. Enter your password to allow this. »
Si le mot de passe saisi est faux, la fenêtre redemande le bon. La source explique que le malware le vérifie localement via le système Pluggable Authentication Modules utilisé par Apple pour l’authentification. Une fois le bon mot de passe confirmé, un faux message d’erreur apparaît pour indiquer que Maccy est endommagé, puis les identifiants sont envoyés vers un serveur distant.
Pour l’utilisateur, cela signifie qu’une simple erreur de frappe ne suffit pas à faire échouer l’attaque : le malware insiste jusqu’à obtenir un mot de passe valide.
Surveillance du presse-papiers et persistance au redémarrage
Après cette étape, PamStealer s’installerait durablement sur la machine. Toujours selon Jamf, il surveillerait le presse-papiers dans le temps et s’ajouterait aux éléments de connexion pour revenir après un redémarrage.
Les chercheurs indiquent aussi qu’il peut attendre jusqu’à 40 minutes avant de demander l’accès complet au disque. L’idée serait de casser le lien, dans l’esprit de la victime, entre la demande d’autorisation et l’application douteuse ouverte plus tôt.
Jamf affirme également que le malware relève plusieurs informations sur le Mac avant d’aller plus loin, notamment la présence d’une puce Apple Silicon, la disposition du clavier et le fuseau horaire.
Comment éviter ce piège
Le premier signal d’alerte est simple : un logiciel Mac légitime ne vous demande pas d’utiliser un raccourci clavier comme Commande-R pour lancer son installation. La source recommande aussi de limiter les téléchargements au site officiel du développeur, à GitHub ou au Mac App Store.
Dans le cas précis de Maccy, le développeur confirme que l’unique source officielle est maccy.app. Si vous utilisez déjà cet outil ou si vous comptiez l’installer, c’est le point à vérifier en priorité.
Le faux installateur demande d’appuyer sur Commande-R pour « installer » l’app. D’après les éléments rapportés, c’est un drapeau rouge immédiat.
À lire aussi
Source : Jamf Threat Labs
Rédigé avec l'assistance d'outils d'IA, vérifié et validé par la rédaction.