


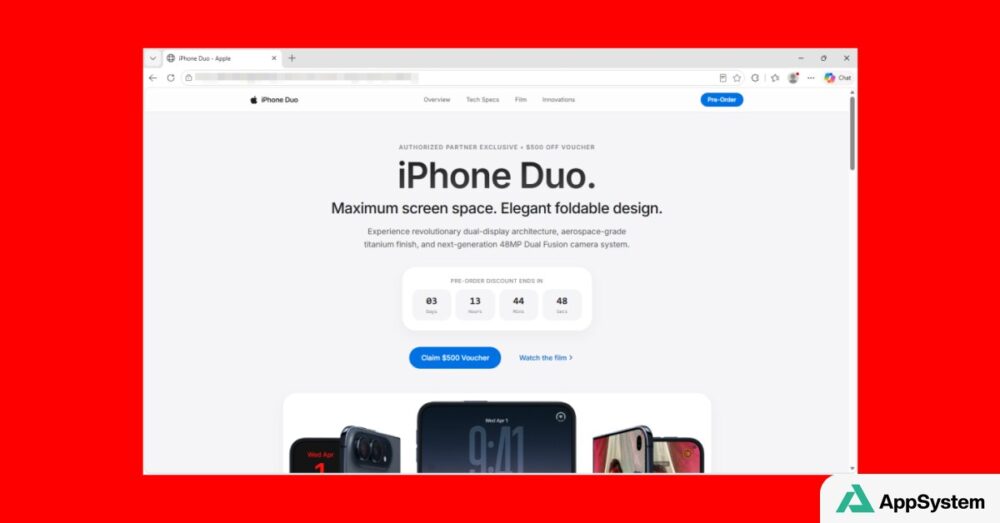
Une campagne malveillante se ferait passer pour une page de précommande d’iPhone Duo afin de piéger les internautes avant l’ouverture des commandes prévue le vendredi 16 octobre. D’après les chercheurs de Malwarebytes Threat Intelligence, le site copie l’apparence d’Apple et met en avant un coupon de 500 dollars présenté comme une offre « Authorized Partner Exclusive ».
Le danger ne résiderait pas seulement dans un formulaire frauduleux : selon Malwarebytes, consulter la page suffirait à lancer une tentative d’attaque contre certains anciens iPhone qui n’ont pas reçu les correctifs concernés. L’utilisateur n’aurait, dans ce scénario, ni lien à télécharger, ni autorisation à valider, ni information à saisir pour que la chaîne soit initiée.
DarkSword viserait les données sensibles de l’iPhone
La page utiliserait la chaîne d’exploitation DarkSword, divulguée par Google en mars puis corrigée par Apple plus tard au cours du même mois, rapporte Malwarebytes. Si l’exploitation aboutissait sur un appareil vulnérable, une charge secondaire chercherait d’abord à recueillir des informations d’identification et d’état de l’appareil, la liste des applications installées ainsi que le contenu d’Apple Notes.
Le code analysé ciblerait ensuite plusieurs portefeuilles de cryptomonnaies, dont MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus et Tonkeeper. Il tenterait également de récupérer des identifiants enregistrés dans le trousseau de l’iPhone. Après de premiers échanges réussis avec son serveur, le logiciel malveillant essaierait de transmettre des fichiers de portefeuille, des données extraites du trousseau et des miniatures de photos.
Selon Malwarebytes, la charge pourrait aussi chercher à accéder aux messages, contacts, historiques d’appels, messagerie vocale, e-mails, événements de calendrier et données de localisation mises en cache. Elle serait enfin en mesure de solliciter son serveur pour recevoir d’autres instructions.
Ce que ça change
Cette campagne illustre le risque particulier des sites qui exploitent une actualité Apple très attendue : une interface crédible et une promotion exceptionnelle peuvent suffire à inciter à ouvrir une adresse frauduleuse. Dans ce cas précis, la mise à jour d’iOS constitue une protection essentielle contre une chaîne visant des appareils restés sur des versions vulnérables.
Il est aussi préférable de passer par les canaux Apple officiels plutôt que par des liens reçus dans des messages, publicités ou publications non vérifiées. Une remise très élevée associée à une précommande doit appeler à la vigilance, particulièrement lorsqu’elle redirige vers un domaine qui ne correspond pas aux sites officiels d’Apple.
Mettre à jour et vérifier l’adresse consultée
Malwarebytes recommande d’installer les mises à jour iOS dès leur disponibilité et de ne pas ouvrir de liens dont l’expéditeur n’est pas fiable ou dont la réception n’était pas attendue. Pour une précommande, saisir directement l’adresse d’Apple dans le navigateur ou utiliser l’app Apple Store limite l’exposition aux pages d’imitation.
À lire aussi
Source : Malwarebytes Threat Intelligence
Rédigé avec l'assistance d'outils d'IA, vérifié et validé par la rédaction.