


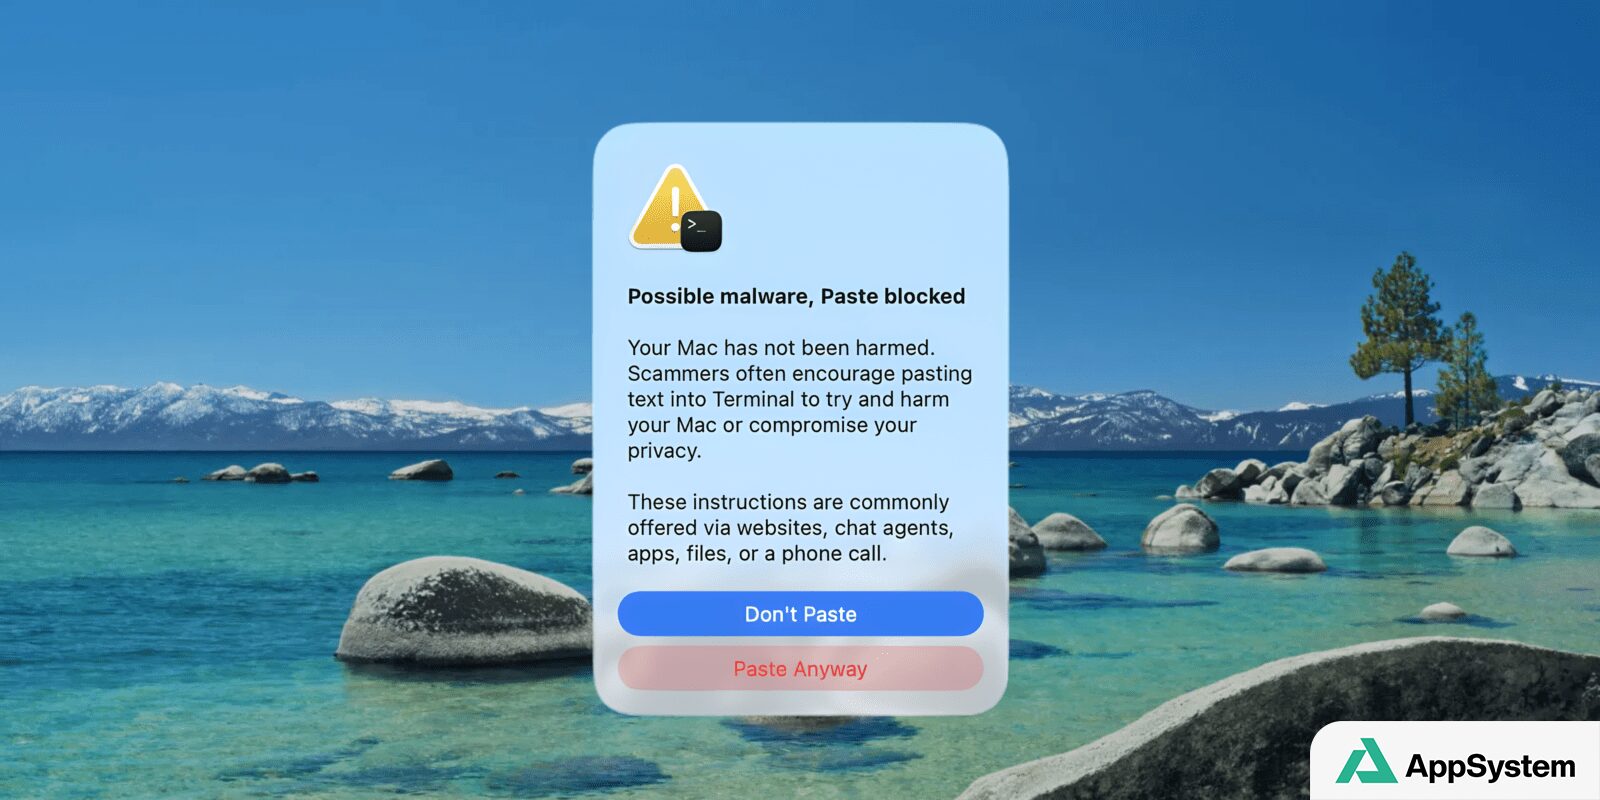
Avec macOS 26.4, Apple introduit un nouvel avertissement de sécurité destiné à freiner une méthode devenue courante : pousser des utilisateurs à exécuter eux-mêmes du code malveillant via le Terminal.
La mise à jour macOS 26.4 est déployée fin mars. Elle s’inscrit dans la continuité des durcissements apportés ces dernières années à macOS, alors que les attaquants se tournent davantage vers l’ingénierie sociale que vers les contournements techniques classiques.
Une réponse à la dérive des attaques « copier-coller »
Depuis macOS Sonoma, Apple a restreint un ancien contournement de Gatekeeper : l’ouverture d’apps non signées et non notarées via le menu contextuel (clic droit > Ouvrir). Ce verrouillage a réduit l’efficacité de nombreux diffuseurs de logiciels malveillants, contraints de changer de stratégie.
Le relais a été pris par une approche plus rudimentaire, mais efficace : un faux téléchargement (souvent via un site imitant un éditeur légitime, un message direct ou une page piégée) incite à copier une commande, à ouvrir le Terminal, puis à la coller et l’exécuter. Dans ce scénario, l’action est interprétée par macOS comme une intention explicite, ce qui neutralise une partie des protections habituelles.
Ce qui change dans macOS Tahoe 26.4
- Alerte lors du collage de commandes : macOS peut désormais afficher un avertissement quand une commande est collée dans le Terminal après avoir été copiée depuis Safari ou d’autres apps.
- Détection de contenu à risque : si la chaîne collée présente des caractéristiques susceptibles d’endommager le système, une invite s’interpose avant l’exécution.
- Interruption avant le point de non-retour : l’objectif est d’ajouter une étape de vérification au moment le plus critique, juste avant que la commande ne soit lancée.
Le changement reste discret à l’échelle de macOS, mais il vise un vecteur d’attaque au « coût d’entrée » très bas, précisément parce qu’il ne repose pas sur une exploitation sophistiquée : la persuasion suffit. En renforçant ce point de friction dans le Terminal, Apple complique un peu plus les campagnes fondées sur des instructions trompeuses et des téléchargements frauduleux.
Rédigé avec l'assistance d'outils d'IA, vérifié et validé par la rédaction.
