


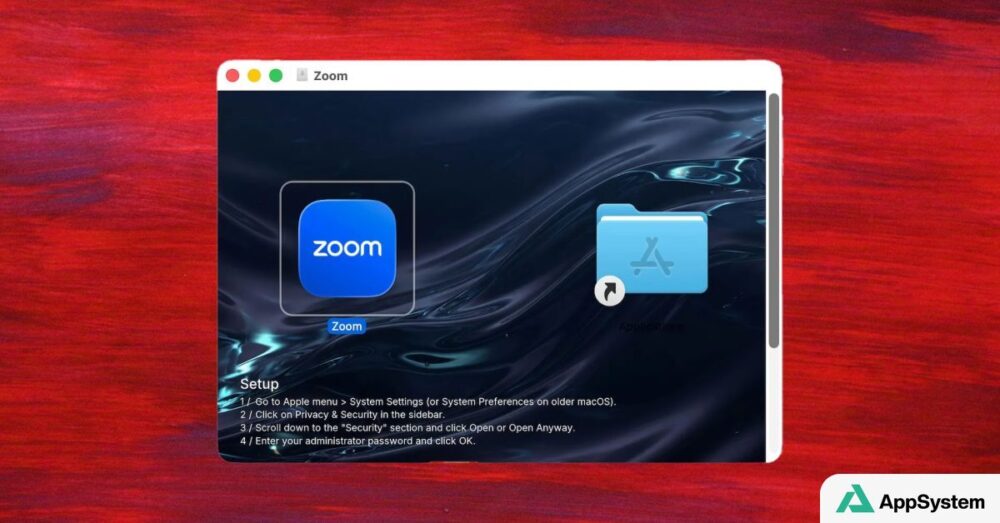
Un installateur frauduleux de Zoom pour Mac cherche à transformer une étape de sécurité en geste apparemment banal. Selon les chercheurs de Jamf Threat Labs, le logiciel malveillant, baptisé CloudSyncD, se présente sous la forme d’une image disque et pousse l’utilisateur à autoriser manuellement son ouverture dans les réglages de macOS.
Le piège est d’autant plus crédible que le programme installe réellement Zoom. En parallèle, il déploie toutefois un infostealer capable d’enregistrer des données saisies par l’utilisateur et de les transmettre au serveur des attaquants, à une fréquence pouvant atteindre une fois toutes les huit secondes, rapporte Jamf.
Une fausse installation Zoom pensée pour rassurer
CloudSyncD arrive dans une image disque qui monte sur le Mac sous le nom « Zoom ». Sa présentation reprend les codes habituels d’un installateur macOS : l’icône de l’application est placée à gauche, tandis qu’un raccourci vers le dossier Applications apparaît à droite.
La différence se trouve dans l’image de fond : elle affiche une liste d’étapes numérotées. Elle demande d’ouvrir Réglages Système, de se rendre dans Confidentialité et sécurité, de faire défiler la page jusqu’à la section Sécurité, de cliquer sur « Ouvrir quand même », puis de saisir le mot de passe administrateur.
Ces manipulations ne cassent pas Gatekeeper par une faille technique : elles visent à obtenir de la victime qu’elle contourne elle-même l’avertissement de macOS. Gatekeeper bloque normalement l’ouverture d’une application qui n’a pas été notariée par Apple, sauf si l’utilisateur choisit explicitement de l’autoriser.
Ce que ça change
Cette campagne rappelle qu’une fenêtre ou une image disque à l’apparence familière ne suffit pas à établir la légitimité d’un logiciel. Le fait que Zoom soit effectivement installé peut donner une impression de normalité, alors que le composant malveillant opère en parallèle.
Pour les utilisateurs de Mac, le signal d’alerte est très concret : un installateur qui explique comment cliquer sur « Ouvrir quand même » et réclame un mot de passe administrateur doit être traité avec une grande prudence. Télécharger les applications depuis le Mac App Store ou depuis les sites officiels d’éditeurs de confiance réduit ce risque.
Gatekeeper utilisé comme levier d’ingénierie sociale
La particularité de CloudSyncD tient à son mode de persuasion. Plutôt que de demander une succession d’actions techniques ambiguës, le faux installateur les intègre directement dans un parcours de configuration présenté comme standard. Les instructions affichées guident ainsi l’utilisateur vers l’exception de sécurité prévue par macOS.
Avant de valider une telle exception, il est préférable de vérifier l’origine du fichier téléchargé et de ne pas suivre des consignes qui demandent d’affaiblir les protections du système pour installer une application courante.
À lire aussi
Source : Jamf Threat Labs (Jamf)
Rédigé avec l'assistance d'outils d'IA, vérifié et validé par la rédaction.